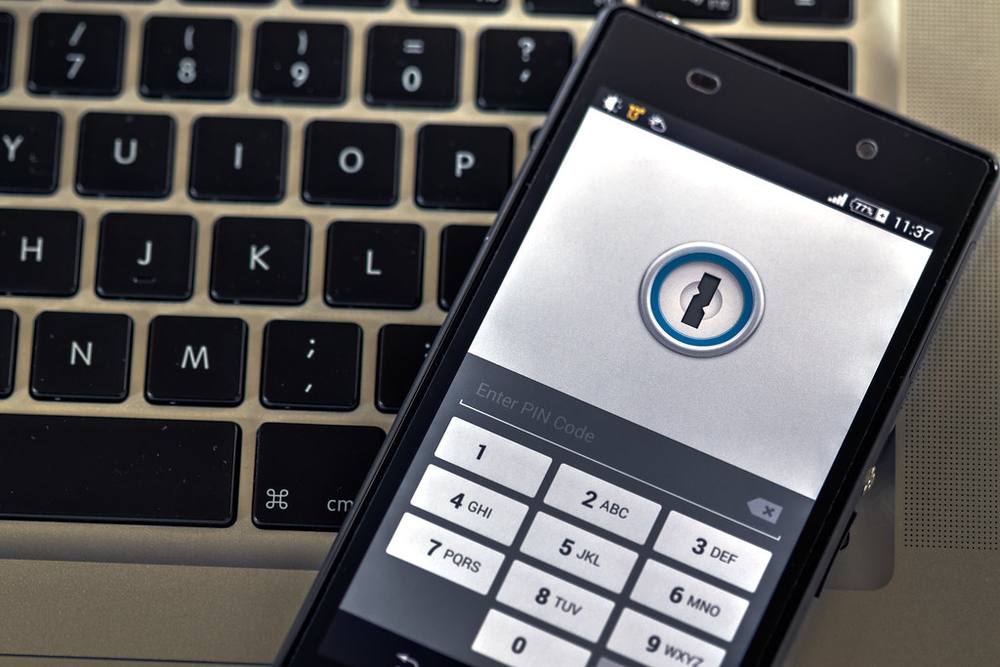
Akun permainan adalah pintu menuju dua hal berharga sekaligus: dana Anda dan data pribadi Anda. Kabar baiknya, sebagian besar pembajakan akun bukan karena sistem yang ditembus hacker genius, melainkan karena kebiasaan pengguna: kata sandi yang dipakai ulang di mana-mana, kode OTP yang diberikan kepada orang yang salah, atau login di situs palsu yang terlihat meyakinkan. Artinya, sebagian besar risiko bisa Anda tutup sendiri dengan checklist yang konsisten. Artikel ini disusun sebagai daftar periksa praktis — berlaku untuk akun permainan apa pun — dan ditutup dengan langkah-langkah krusial 24 jam pertama bila akun Anda terlanjur dibajak.
Kata Sandi Kuat dan Unik
Kata sandi yang lemah adalah pintu yang tidak pernah benar-benar dikunci. Standar minimum yang layak Anda terapkan saat ini adalah dua belas sampai enam belas karakter, memadai huruf besar, huruf kecil, angka, dan simbol — atau lebih baik lagi, frasa sandi dari beberapa kata acak yang panjang. Yang sering dilupakan: kekuatan tidak berguna tanpa keunikan. Satu kata sandi untuk semua layanan berarti satu kebocoran di mana saja membuka semua akun Anda. Praktik yang kami anjurkan:
- Gunakan kata sandi berbeda untuk setiap layanan, terutama untuk email utama yang menjadi pusat pemulihan akun.
- Pakai pengelola kata sandi agar Anda tidak perlu menghafal semuanya — cukup satu frasa induk yang kuat.
- Hindari tanggal lahir, nama panggilan, dan deretan keyboard seperti qwerty yang bisa dicoba siapa pun.
- Ganti kata sandi segera setelah ada laporan kebocoran data pada layanan yang Anda pakai, jangan menunggu tanda-tanda aneh muncul.
Aktifkan 2FA dan Perlakukan OTP seperti Kunci Rumah
Verifikasi dua langkah menambahkan lapisan kedua: meski kata sandi bocor, penjahat tetap butuh kode dari perangkat Anda. Bila operator menyediakan opsi 2FA, aktifkan — dan catat kode cadangannya di tempat aman agar Anda tidak terkunci dari akun sendiri. Untuk OTP yang masuk lewat SMS atau aplikasi, berlaku satu aturan tanpa pengecualian: tidak pernah dibagikan kepada siapa pun. Petugas resmi tidak akan pernah meminta kata sandi, kode OTP, atau kode 2FA Anda — baik lewat telepon, obrolan, maupun email. Kalau ada yang memintanya sambil mengaku sebagai layanan pelanggan, Anda sedang bicara dengan penipu, titik.
Kenali Phishing dan Situs Palsu
Penipuan modern jarang merusak sistem; mereka cukup membuat Anda menyerahkan kunci secara sukarela. Ciri-cirinya hampir selalu sama dan bisa dikenali sejak pesan pertama:
- Penawaran yang terdengar terlalu murah hati, misalnya bantuan dana kembali tanpa syarat jelas.
- Alamat situs yang mirip domain resmi tetapi dengan huruf tertukar atau akhiran yang berbeda.
- Tekanan untuk segera mengeklik tautan — batas waktu singkat adalah alat klasik penipuan.
- Formulir login yang muncul lewat tautan di pesan, bukan dari halaman resmi yang Anda buka sendiri.
- Akun media sosial yang meniru wajah layanan pelanggan lalu mengirim tautan bantuan lewat pesan pribadi.
Kebiasaan paling ampuh untuk menangkal semuanya: ketik alamat resmi secara manual di peramban — untuk portal ini alamatnya slot7000.games — dan pastikan koneksi terenkripsi terlihat di bilah alamat sebelum memasukkan kredensial. Dua puluh detik ekstra selalu lebih murah daripada satu akun hilang. Bagaimana data Anda kami perlakukan bisa dibaca di halaman kebijakan privasi.
Jaringan Publik dan Perangkat Bersama
Wifi gratis di kafe atau bandara nyaman, tetapi bukan tempat untuk memasukkan kredensial akun berisi dana. Jaringan publik mudah disusupi dan lalu lintas Anda dapat dipantau pihak yang berada di jaringan yang sama. Bila terpaksa mengakses dari luar rumah, batasi hanya pada halaman yang tidak sensitif dan tunda aktivitas penting sampai Anda berada di jaringan tepercaya. Aturan serupa berlaku untuk perangkat: gunakan perangkat sendiri untuk login. Kalau Anda pernah masuk lewat komputer warnet atau ponsel orang lain, pastikan logout sepenuhnya dan jangan pernah menyalin penyimpanan sandi di perangkat yang bukan milik Anda.
Riwayat Login dan 24 Jam Pertama Jika Akun Dibajak
Pencurian akun yang paling berbahaya adalah yang tidak Anda sadari — penjahat yang diam-diam mengintip sementara Anda tetap bisa login seperti biasa. Karena itu jadwalkan pemeriksaan rutin, misalnya sekali sepekan: buka pengaturan akun Anda dari halaman masuk, telusuri daftar perangkat yang sedang aktif, dan periksa riwayat aktivitas. Perhatikan login dari lokasi atau perangkat yang tidak Anda kenali. Bila ada yang mencurigakan, cabut sesi tersebut, ubah kata sandi, lalu aktifkan notifikasi aktivitas bila tersedia agar Anda diberi tahu setiap ada login baru.
Dan bila pembajakan itu terlanjur terjadi, kecepatan Anda di 24 jam pertama menentukan seberapa jauh kerugian bisa dibatasi. Lakukan langkah-langkah ini berurutan dan jangan lewati urutannya:
- Ubah kata sandi dari perangkat yang Anda yakini bersih dan aman — bukan dari perangkat yang mungkin sudah terpantau.
- Keluarkan semua sesi dan cabut akses perangkat lain dari pengaturan akun.
- Amankan email utama Anda terlebih dahulu bila sandinya kemungkinan sama atau sudah diketahui pihak lain.
- Hubungi layanan pelanggan operator melalui kanal resmi yang Anda buka sendiri, bukan lewat tautan dari pesan, dan sampaikan kronologinya.
- Abadikan tangkapan layar transaksi atau aktivitas mencurigakan sebagai bukti sebelum apa pun berubah.
- Bila ada kerugian finansial signifikan, laporkan ke pihak berwajib dengan bukti yang sudah Anda kumpulkan.
Terakhir, jangan menyalahkan diri sendiri berlebihan — penipuan hari ini dirancang oleh orang yang bekerja penuh waktu untuk menipu. Yang terpenting adalah memperbaiki celahnya dan membangun kembali kebiasaan yang lebih rapat, karena celah yang sama jarang dibobol dua kali oleh pemilik yang sudah belajar.
Rapatkan Pintu Sebelum Diperlukan
Buat akun Slot7000 dan jelajahi panduan keamanan, privasi, serta materi edukasi lainnya. Kami membantu Anda membangun kebiasaan aman — tanpa menjanjikan hal lain di luar kendali Anda.
Daftar Sekarang Masuk